Varje förändring är liten. Problemet uppstår när hundratals sådana förändringar genomförs under en anläggnings livstid utan att informationen följer med. Till slut finns två versioner av anläggningen: den som dokumentationen beskriver och den som faktiskt finns.
Det skapar merarbete i förvaltningen och gör tekniska förändringar svårare. Samtidigt växer en annan risk fram. Organisationen tappar kunskap om vilka komponenter som finns, hur de är anslutna och vilka beroenden som finns mellan systemen. Och det är svårt att skydda något du inte känner till.
Dokumentationsskulden växer en förändring i taget
Vi möter regelbundet tekniska anläggningar där dokumentationen inte längre går att lita på. Orsaken är sällan ett enskilt stort misstag. Anläggningen har förändrats över tid. Komponenter har bytts, kablar har tillkommit, nya system har anslutits och tillfälliga lösningar har blivit permanenta. Dokumentationen har samtidigt legat kvar som PDF-filer, ritningar, relationshandlingar och ibland fortfarande i en pärm.
När nästa projekt startar går det därför inte att utgå från underlaget. Projektet behöver först inventera den del av anläggningen som berörs. Det kostar tid och pengar. Genomförandet tar längre tid och samma information riskerar att samlas in flera gånger.
Felaktig information kan dessutom skapa driftproblem. Den som förändrar en anläggning utifrån en gammal ritning kanske inte känner till att en ny styrning eller komponent har tillkommit. En till synes begränsad ändring kan då påverka något som ingen hade räknat med.
”Vi ska bara dra två nya kablar”
Ett enkelt exempel är kompletteringar av ett tekniskt spridningsnät. En elektriker får i uppdrag att dra två nya datakablar och montera uttag. Arbetet kan verka avgränsat. För den som förvaltar nätverksinfrastrukturen har anläggningen däremot förändrats.
Rätt kabeltyp och material behöver användas. Märkningen ska följa anläggningens standard. Vi behöver veta var länkarna terminerar och utförandet behöver följa de tekniska anvisningar som gäller.
När en enhet senare ansluts tillkommer ytterligare information. Vilken enhet är det? Vilken MAC- och IP-adress används? Vilket nät ska den tillhöra? Vilka system behöver den kommunicera med? Vilka åtkomstregler ska gälla? I en miljö med exempelvis MAC Authentication Bypass, MAB, kan flera av dessa uppgifter behövas redan innan enheten ansluts.
Saknas informationen behöver nästa person börja leta. Någon får följa kabeln tillbaka till korskopplingen, identifiera switchporten eller kontakta tidigare entreprenörer. Två enkla kablar har plötsligt skapat merarbete för flera personer.
Informationen behöver fångas där förändringen sker
Den som utför förändringen har ofta bäst information om vad som faktiskt gjordes. Därför behöver informationsfångsten vara en naturlig del av arbetet. Anläggningsägaren behöver redan i beställningen ange vilka tekniska anvisningar som gäller och vilken information som ska lämnas efter utfört arbete.
Sedan måste någon ta emot informationen. Det ansvaret är minst lika viktigt som kravet på entreprenören. Den som beställer ett arbete behöver också säkerställa att arbetet stängs på rätt sätt.
Att funktionen fungerar betyder inte automatiskt att leveransen är färdig. Om dokumentation eller annan överenskommen information saknas har organisationen accepterat ytterligare dokumentationsskuld.
Det måste vara lätt att göra rätt
Anläggningsägaren äger ytterst förutsättningarna för processen. Det går därför inte att lägga hela problemet på entreprenören. Om varje leverantör själv måste lista ut hur informationen ska dokumenteras, vem som ska ha den och i vilket format den ska levereras har organisationen redan gjort processen onödigt svår.
Vi behöver göra tvärtom. Skapa en standardiserad process. Ge entreprenören rätt information före arbetet. Gör det enkelt att registrera förändringen och säkerställ att någon tar emot och förädlar informationen.
I projekt där vi har arbetat på det sättet har förändringar i nätverksinfrastrukturen passerat en gemensam nätdriftsfunktion. Nätdriften koordinerar information från drift, IT och externa leverantörer och ser till att den hamnar i rätt sammanhang. Informationen kan då förvaltas digitalt och uppdateras när anläggningen förändras. Processen kan uppfattas som fyrkantig i början. När alla har lärt sig arbetssättet försvinner mycket av det arbete som annars uppstår senare.
När säkerhetsfunktionen tvingas jaga information baklänges
Problemet blir särskilt tydligt när vi betraktar samma anläggning från andra hållet. En CISO eller informationssäkerhetsansvarig behöver förstå organisationens risker i OT-miljön. Vilka komponenter finns? Vilka system är kritiska? Hur kommunicerar de? Vilka beroenden finns? Vilka avvikelser känner vi till?
Om den grundläggande informationen saknas börjar en kedja av frågor. Säkerhetsfunktionen frågar IT. IT frågar drift eller teknisk förvaltning. Förvaltningen söker i dokumentation, kontaktar entreprenörer och försöker avgöra vad som fortfarande är aktuellt. I värsta fall slutar det med att någon måste åka ut och inventera anläggningen.
Organisationen betalar då för att återskapa information som någon redan hade när förändringen genomfördes. Det är inte bara ett säkerhetsproblem. Det är ett effektivitetsproblem.
Från apparatskåpet till styrelserummet
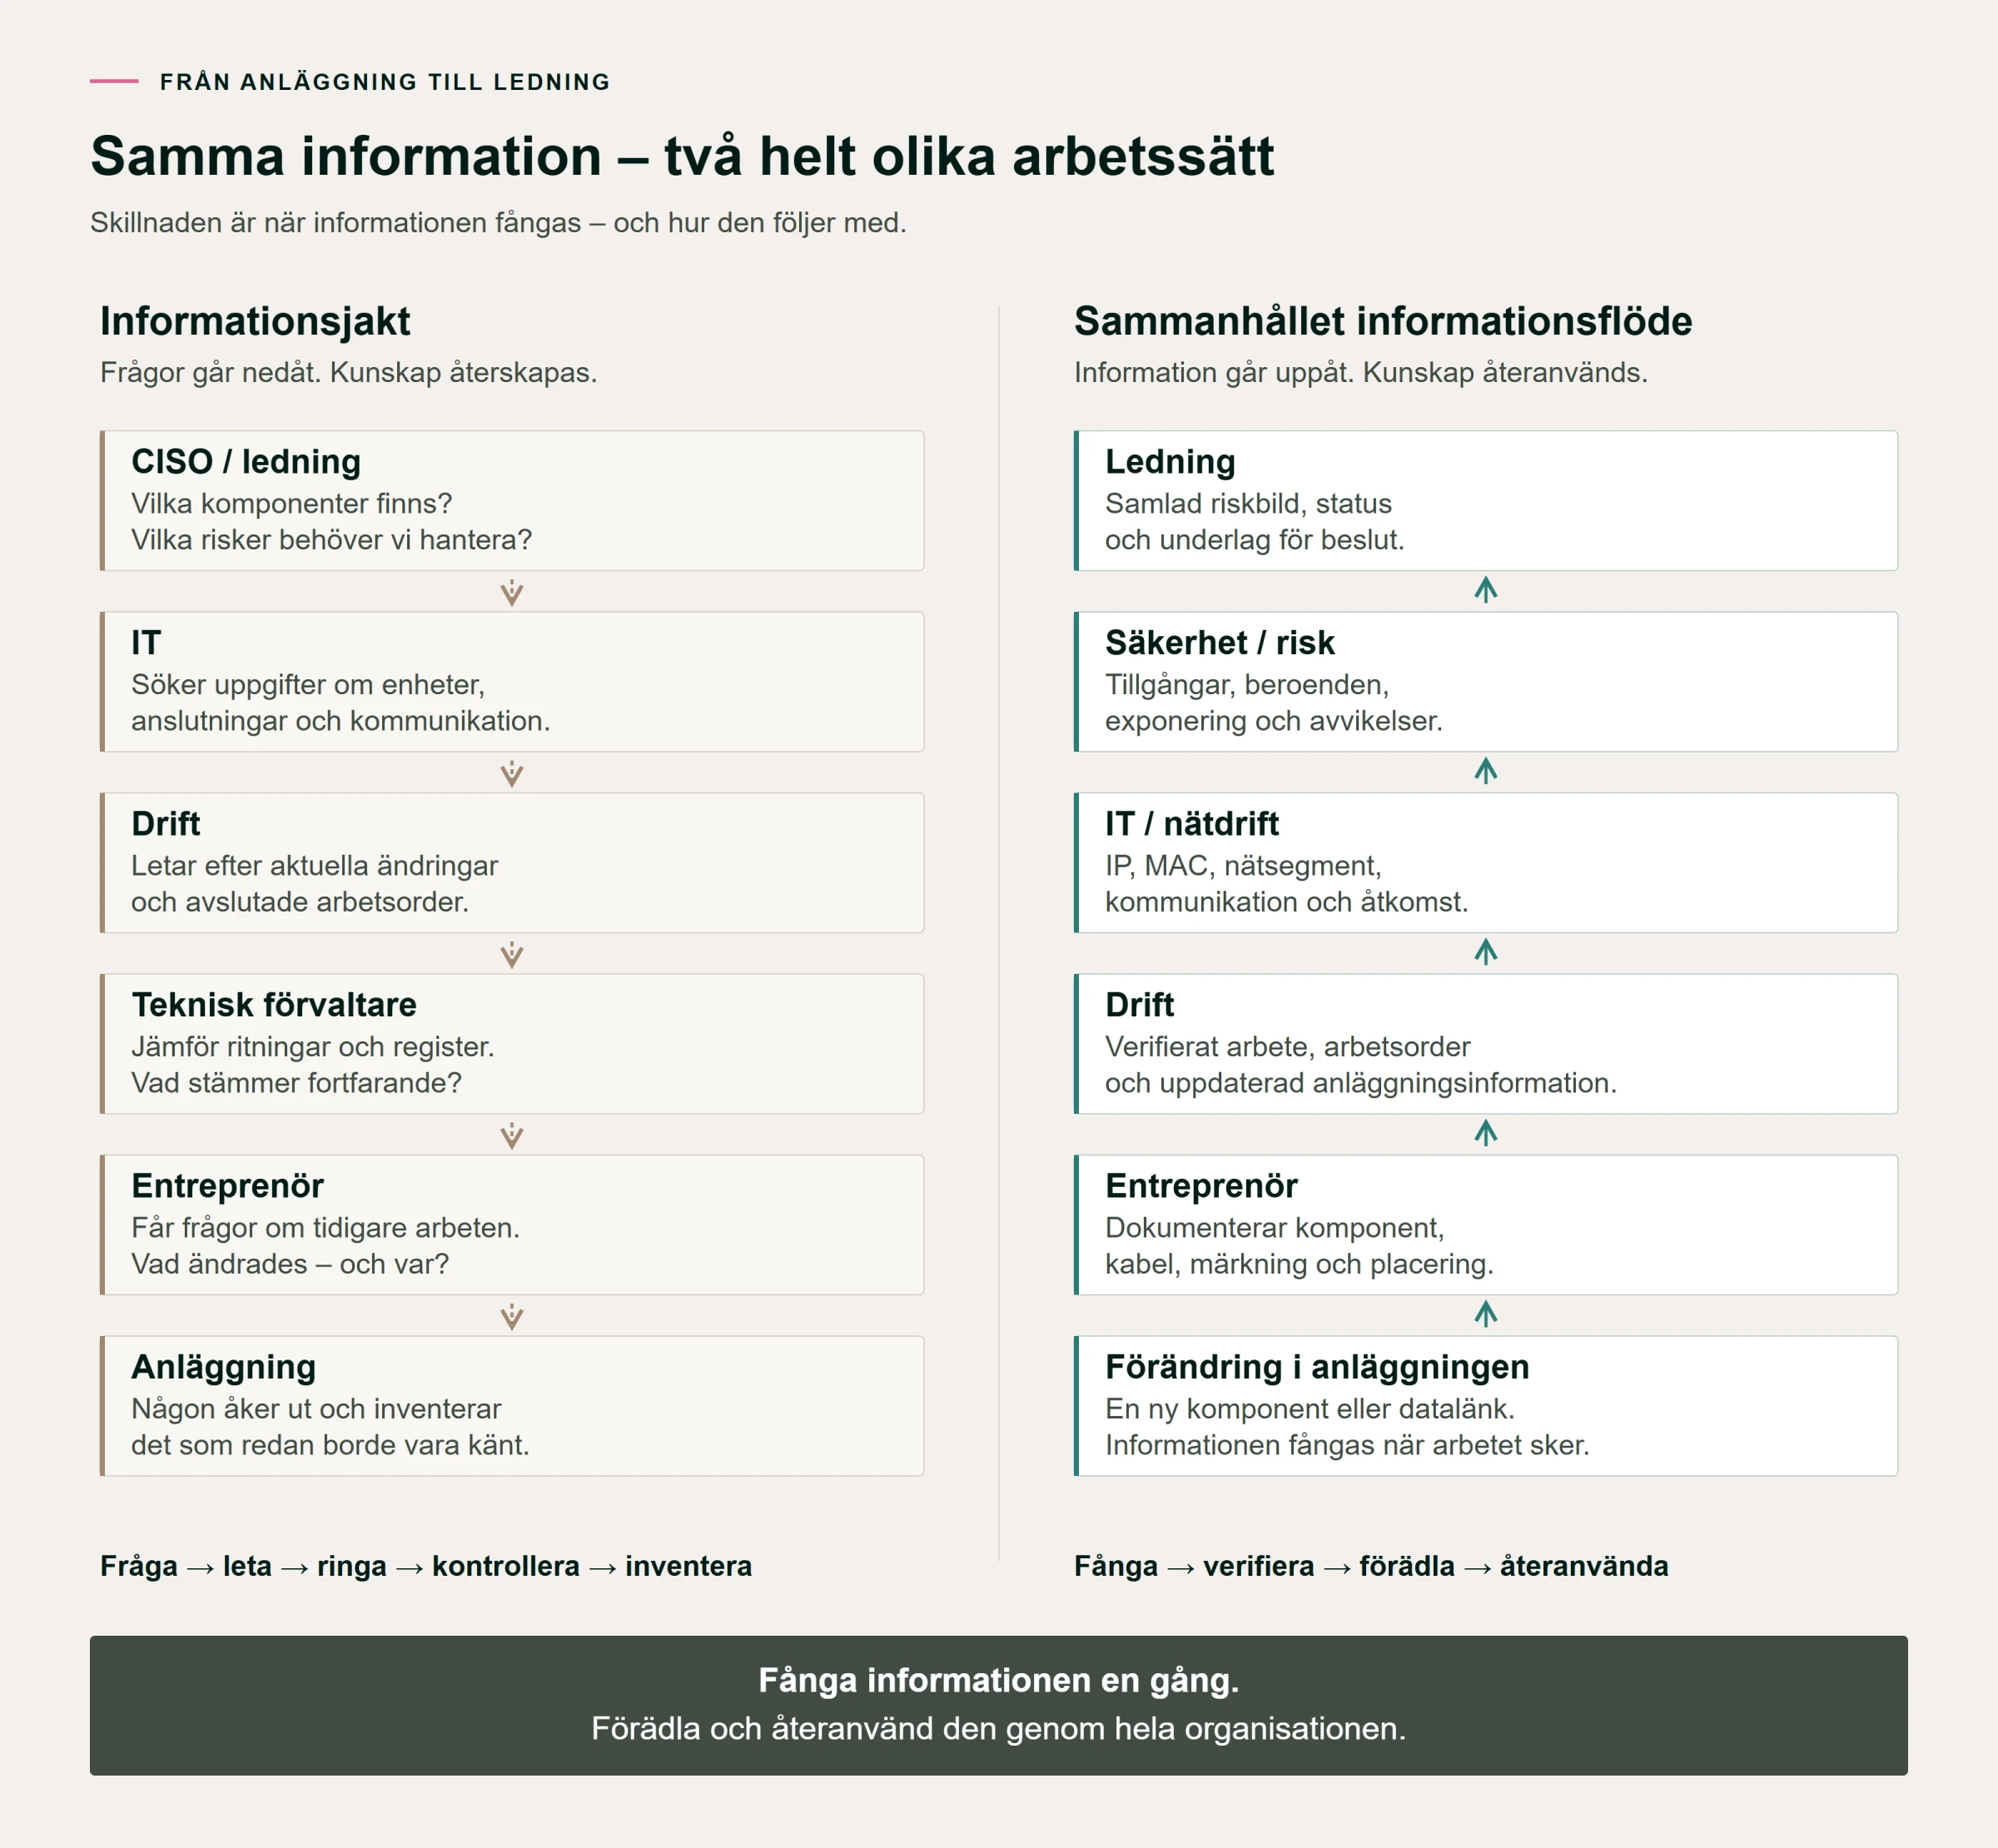
Vänder vi på informationsflödet ser situationen annorlunda ut. Informationen börjar långt ute i anläggningen när någonting faktiskt förändras. Entreprenören dokumenterar vad som gjorts. Drift säkerställer att arbetsordern och anläggningsinformationen uppdateras. IT kompletterar med exempelvis IP-adress, MAC-adress, nätverkstillhörighet, kommunikationsbehov och tillämpade säkerhetspolicyer.
Säkerhetsfunktionen behöver inte all denna detaljinformation. Där behöver informationen i stället kunna förädlas till kunskap om tillgångar, exponering, beroenden, avvikelser och risker.
Ledningen behöver ytterligare en nivå. Där är frågan inte vilken switchport en viss komponent är ansluten till. Ledningen behöver en aggregerad bild som gör det möjligt att förstå verksamhetens risker, fatta beslut om vilken kontrollnivå som krävs och följa upp status och avvikelser.
Samma informationskedja används alltså av flera delar av organisationen – men på olika detaljnivåer. Det är en viktig skillnad mot att varje funktion bygger sitt eget register och sedan försöker hålla informationen uppdaterad.
 Förstora bild ↗
Vi accepterar redan samma princip inom IT
Jämför med en vanlig IT-miljö. En medarbetare köper normalt inte en valfri dator, ansluter den till företagets nätverk och börjar använda den utan att organisationen känner till enheten. Det finns processer för beställning och registrering. Enheten konfigureras, får rätt behörigheter och hanteras sedan under sin livscykel.
Vi behöver samma grundläggande disciplin i den tekniska anläggningen. IT behöver veta vilka komponenter som finns för att kunna konfigurera rätt åtkomst och skydd. Drift behöver veta hur en förändring beställs och följs upp. Entreprenören behöver förstå vad som krävs för att arbetet ska kunna avslutas. Det ger bättre kontroll, men också en enklare vardag.
Cybersäkerhetskraven gör informationskedjan viktigare
För organisationer som omfattas av cybersäkerhetslagen blir förmågan att förstå och hantera verksamhetens cyberrisker ännu viktigare. Ledningen behöver kunna fatta beslut om säkerhetsåtgärder och följa upp hur säkerhetsarbetet fungerar. Men kontroll kan inte skapas från styrelserummet.
Ledningen är beroende av att verksamheten kan ge en tillförlitlig bild av de system, komponenter, beroenden, risker och avvikelser som behöver hanteras.
Kvaliteten på den bilden börjar därför betydligt längre ner i organisationen. En förändring dokumenteras korrekt. Informationen kommer till drift och IT. System och dokumentation uppdateras. Avvikelser blir kända. Relevant information kan därefter förädlas och aggregeras till en riskbild som ledningen kan använda. Det är samma informationskedja, sedd från olika nivåer.
”Ledningen har bestämt att vi ska göra så här”
Här finns också en förändringsfråga som organisationer behöver ta på allvar. När nya säkerhetskrav och arbetssätt införs hör vi ibland formuleringar som: ”Ledningen har bestämt det här.” Eller: ”Det här måste vi göra på grund av cybersäkerhetslagen.” Det skapar lätt bilden av ytterligare administration som verksamheten ska utföra åt någon annan.
Ett fungerande arbetssätt bygger på en annan förståelse. Alla i kedjan behöver förstå sin del av ansvaret och varför informationen behövs. Samtidigt behöver de själva få nytta av processen.
Entreprenören får tydligare förutsättningar och vet vad som krävs före och efter arbetet. Drift slipper jaga information i efterhand. IT får ett bättre underlag för förändringar, felsökning och säkerhetsåtgärder. Säkerhetsfunktionen slipper lägga stora delar av sin tid på att försöka ta reda på vad organisationen faktiskt har. Ledningen får i sin tur ett bättre underlag för att ta sitt ansvar.
Den som registrerar en förändring ute i anläggningen gör alltså inte administration åt styrelsen. Informationen behövs redan för att nästa person i kedjan ska kunna göra sitt arbete. Ledningens riskbild är ett resultat av samma informationsflöde – inte anledningen till att det finns.
Regelefterlevnad och effektivitet behöver inte vara motsättningar
Det här perspektivet är viktigt när organisationer omsätter nya cybersäkerhetskrav i praktiken. Om resultatet enbart blir fler dokument, separata register och ytterligare kontroller riskerar organisationen att bygga parallella administrativa processer ovanpå den befintliga verksamheten.
Det finns en bättre väg. Fånga informationen när förändringen sker. Förädla den och återanvänd den genom hela organisationen.
Nästa projekt behöver då inte inventera samma anläggning igen. IT slipper jaga grundläggande information om en komponent. Drift får bättre stöd när något ska ändras eller felsökas. Säkerhetsfunktionen får ett bättre underlag för riskarbetet. Ledningen får en mer tillförlitlig bild av verksamheten. Samma strukturerade informationsflöde som bidrar till bättre riskkontroll kan alltså minska onödigt arbete i vardagen.
Där finns en viktig möjlighet med cybersäkerhetsarbetet. Kraven kan användas för att skapa bättre ordning i processer som organisationen ändå behöver för sin operationella verksamhet. Regelefterlevnaden behöver därför byggas in i de befintliga arbetssätten för att beställa, förändra och förvalta den tekniska miljön – inte etableras som ett separat spår bredvid dem.
Börja med att följa en verklig förändring
Första steget behöver inte vara ett nytt dokumentationssystem. Börja med en betydligt enklare fråga: Vet ni hur ni faktiskt hanterar en teknisk förändring idag?
Välj en verklig förändring och följ den genom organisationen. Hur beställs arbetet? Vilken information får entreprenören? Vilka tekniska krav gäller? Vad ska entreprenören lämna tillbaka? Vem kontrollerar leveransen? Hur får drift informationen? Hur får IT veta att anläggningen har förändrats? När uppdateras dokumentationen? Och när betraktas arbetet egentligen som avslutat?
Följ sedan informationen vidare. Kan drift använda den? Kan IT lita på den? Vet säkerhetsfunktionen vilka tillgångar och beroenden som faktiskt finns? Går det att identifiera avvikelser? Kan relevant information aggregeras så att ledningen får den bild som behövs för att förstå verksamhetens risker?
Där brukar luckorna bli synliga men också visa tydliga möjligheterna.
Det är svårt att skydda något du inte känner till. Men det är också onödigt dyrt att gång på gång behöva upptäcka det på nytt.
FAQ
Vad är dokumentationsskuld i en teknisk anläggning?
Dokumentationsskuld uppstår när anläggningen förändras snabbare än informationen om den uppdateras. Skillnaden mellan dokumentationen och verkligheten växer successivt och behöver förr eller senare hanteras.
Vem ansvarar för att dokumentationen hålls aktuell?
Anläggningsägaren behöver skapa förutsättningarna och definiera processen. I det praktiska arbetet bör den som beställer en förändring säkerställa att informationsleveransen ingår innan arbetet betraktas som avslutat.
Hur hänger teknisk dokumentation ihop med cybersäkerhet?
Organisationen behöver känna till sin tekniska miljö för att kunna förstå beroenden, bedöma risker och välja relevanta skyddsåtgärder. Bristande kunskap om vilka komponenter och kommunikationsvägar som faktiskt finns försvårar säkerhetsarbetet.
Vilken information behöver IT om OT-komponenter?
Det beror på miljön och komponenten, men kan exempelvis omfatta typ och funktion, placering, MAC- och IP-adress, nätverkstillhörighet, kommunikationsbehov och vilka åtkomst- eller säkerhetspolicyer som ska tillämpas.
Blir bättre dokumentation inte bara mer administration?
Inte om processen utformas rätt. När information fångas där den uppstår och återanvänds av drift, IT, säkerhetsfunktion och ledning kan den minska dubbelarbete, återkommande inventeringar och informationsjakt.
Hur kan informationshantering bidra till regelefterlevnad?
Ett strukturerat informationsflöde ger bättre underlag för riskhantering, säkerhetsåtgärder och uppföljning. Poängen är att integrera dessa behov i verksamhetens befintliga processer i stället för att skapa separata administrativa spår.
Var börjar en organisation som saknar kontroll idag?
Följ en verklig förändring från beställning till avslutad förvaltning. Identifiera var information uppstår, var den försvinner, vem som ansvarar för respektive steg och var arbetet idag bygger på personberoende kunskap.