Behörigheter och fjärråtkomst
Vårt bidrag
Vi går igenom användar- och administratörskonton, leverantörsanslutningar och ansvar. Systemägarna bekräftar vilka åtkomster som behövs, så att ändringar kan prioriteras på rätt grund.
Otydliga åtkomstvägar och gamla konfigurationer gör det svårt att veta vilka skydd ert nät faktiskt har. Vi granskar nät, behörigheter och tekniska skydd, tar fram förslag på åtgärder och kan delta i genomförandet. Ni får ett underlag för att prioritera förändringar och följa upp dem.
Beskriv ert behov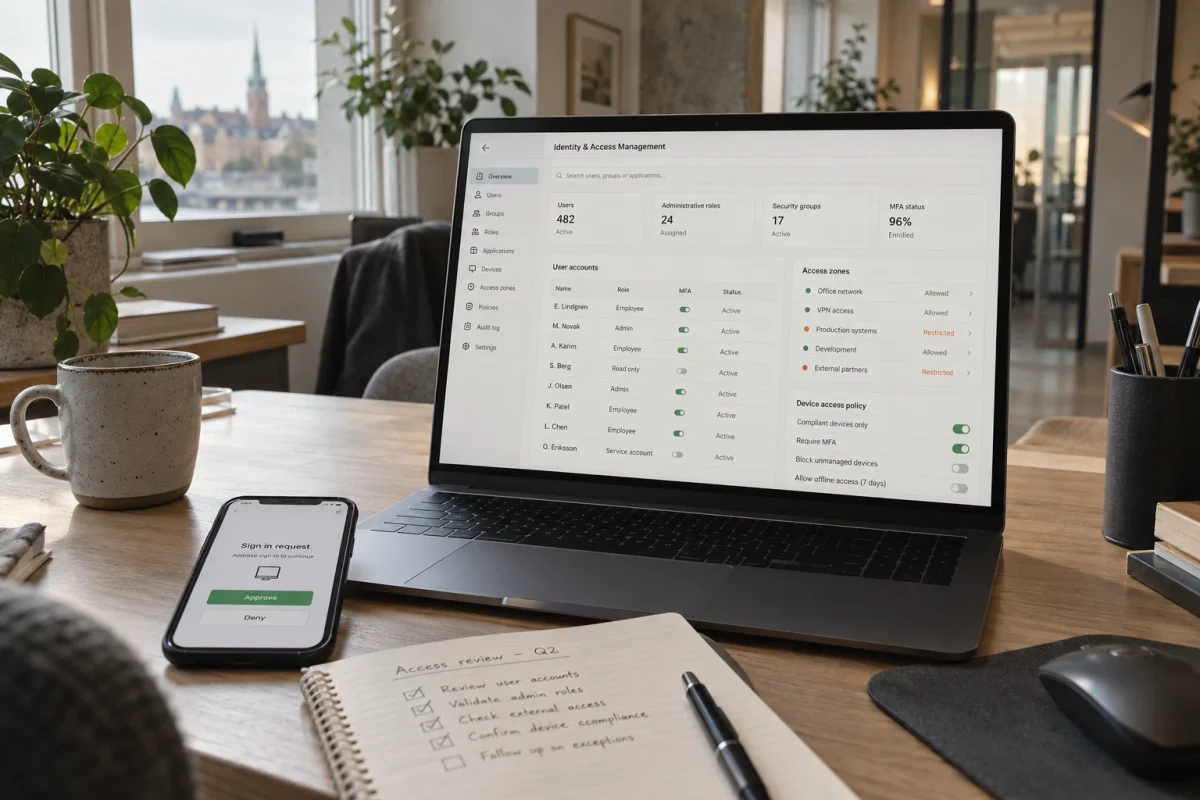
Vi går igenom användar- och administratörskonton, leverantörsanslutningar och ansvar. Systemägarna bekräftar vilka åtkomster som behövs, så att ändringar kan prioriteras på rätt grund.
Vi kartlägger vilka system som behöver kommunicera och granskar hur trafiken styrs. Det ger grund för zonindelning, tillåtna flöden och en plan för att ändra regler utan att bryta nödvändig kommunikation.
Vi jämför dokumentation med inställningar och tekniska skydd i de system som granskas. Iakttagelser om exempelvis åtkomst, loggning och uppföljning kopplas till konkreta förbättringsförslag.
Vi kan ta fram tekniska krav och design, delta i genomförandet och kontrollera resultatet med berörda leverantörer. Löpande drift av nätutrustning hanteras inom Nätverk som tjänst.
En brandväggsregel kan påverka en leverantörs service eller dataflödet mellan IT och OT. Vi kopplar därför granskningen till hur systemen används och vilka förbindelser som måste fungera. Det gör säkerhetsförslagen möjliga att genomföra och följa upp.
Kartlägg vem som kan ansluta, med vilken behörighet och via vilka vägar. Då kan ni ta ställning till vad som ska behållas eller ändras.
Beskriv vilka system som behöver kommunicera innan ni ändrar segment eller regler. Undvik att bryta verksamhetsflöden av misstag.
Dokumentera vad som gjorts och kontrollera den överenskomna funktionen. Ansvar för fortsatt uppföljning behöver anges.
Vi går igenom dokumentation och talar med systemansvariga om användning, åtkomst och beroenden.
Vi kontrollerar de valda skydden och stämmer av avvikelser med ansvariga. Det som har verifierats skiljs från sådant som kräver ytterligare undersökning.
Vi beskriver åtgärder, test och återställningsväg. När vi deltar i införandet dokumenterar vi vad som ändrats, kontrollerats och återstår.
Nej, löpande ansvar för den utrustningen hör till Nätverk som tjänst. Inom IT-säkerhet kan vi granska skydden, utforma förändringar och delta i genomförandet enligt uppdrag. Vilken part som sedan förvaltar utrustningen behöver vara klart innan vi lämnar över.
De möts i bland annat identiteter, fjärråtkomst och trafik mellan systemen. IT-sidan fokuserar på nätets och de tekniska systemens skydd. OT-sidan utgår från styrning, övervakning och driftens förutsättningar. Ett uppdrag kan behöva båda perspektiven utan att bli två separata leveranser.
Ja, men ansvar och mandat måste klarläggas. Vi kan granska ett underlag, ta fram design eller delta i genomförandet medan en befintlig leverantör sköter drift. Vem som gör ändringar, testar och uppdaterar dokumentationen bestäms före start.
Kartlägg OT-system, styr åtkomst och planera säkerhetsåtgärder med drift och systemägare.
Utforska tjänstenInformationsklassning, styrning och kontinuitet som hjälper verksamheten att skydda sin information.
Utforska tjänstenSamlat driftansvar genom Nätverk som tjänst eller övervakning, felsökningsstöd och samordning genom Attiva nätdrift.
Utforska tjänstenBeskriv systemen, åtkomstvägarna och vad ni behöver besluta. Vi börjar med att avgränsa granskningen och vilka ansvariga som behöver delta.
Beskriv ert behov