Hotbildsanalys
Vårt bidrag
Vi analyserar relevanta hotaktörer och angreppssätt utifrån verksamheten, sektorn och beroenden till leverantörer. Scenarierna hjälper er att välja vilka skydd och angreppsvägar som behöver undersökas närmare.
Cybersäkerhet hos Attiva handlar om att förstå, upptäcka och möta antagonistiska hot mot era digitala och tekniska system. Vi hjälper er att se vad en angripare kan nå, pröva skyddet och förbereda verksamheten för en incident.
Beskriv ert behov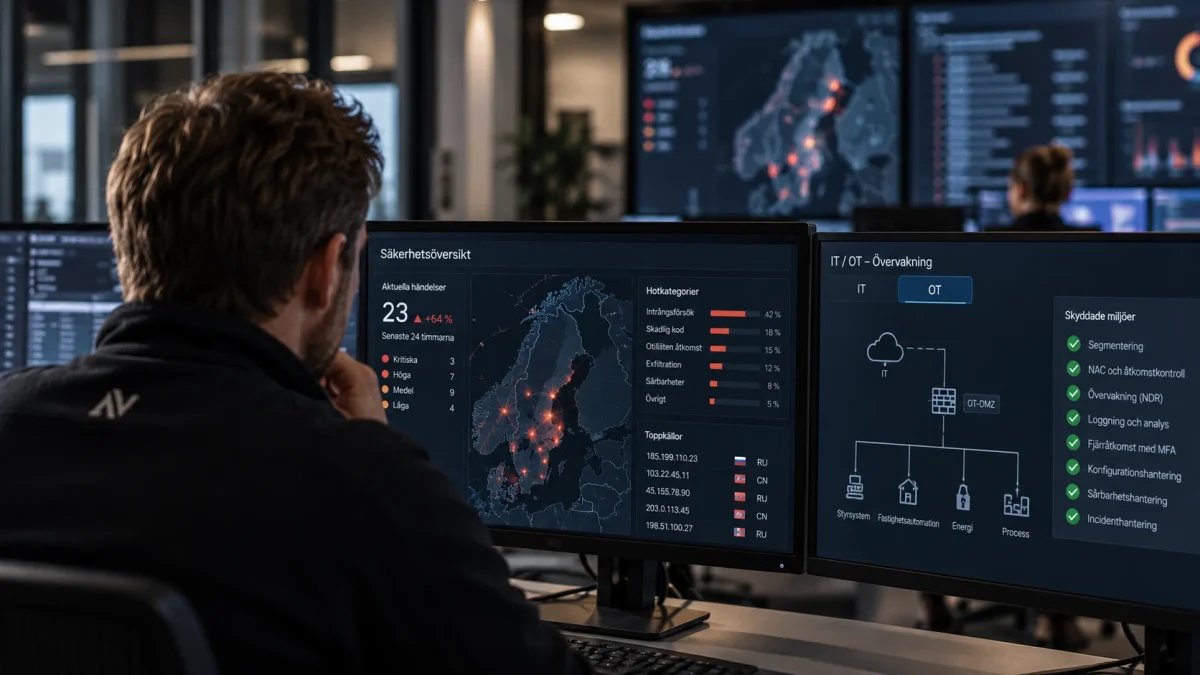
Vi analyserar relevanta hotaktörer och angreppssätt utifrån verksamheten, sektorn och beroenden till leverantörer. Scenarierna hjälper er att välja vilka skydd och angreppsvägar som behöver undersökas närmare.
Vi undersöker internetanslutna tjänster, fjärråtkomst och leverantörsvägar inom det mandat ni ger. Aktiva kontroller planeras med systemansvariga; tredje parts miljöer testas bara med uttryckligt tillstånd.
Vi hjälper er att formulera testmål och beställa penetrationstest eller angreppssimulering från specialiserade partner. Vi tolkar sedan resultaten med er och prioriterar åtgärder utifrån verksamhetens konsekvenser.
Vi identifierar händelser som behöver upptäckas och beskriver krav på loggar, larm och mottagare. Det ska vara tydligt vem som bedömer en signal och vem som kan agera.
Vi hjälper er med incidentplaner, kontaktvägar och scenarier för gemensamma övningar. Ledning, IT, drift och leverantörer får pröva sina beslut och överlämningar innan en verklig incident inträffar.
En exponerad anslutning är bara en del av riskbilden. Vi undersöker också vad en angripare kan nå vidare, hur angreppet skulle upptäckas och vilka beslut som krävs för att begränsa skadan. Testning, tekniska åtgärder och incidentberedskap behöver därför hänga ihop.
Vi går igenom kritiska funktioner och kända beroenden och väljer relevanta angreppsscenarier.
Vi kartlägger exponering och samordnar avtalade kontroller eller partnertester med tydliga spelregler. Resultaten granskas tillsammans med systemansvariga.
Vi prioriterar åtgärder och krav på detektion. Planer och övningar anpassas till de scenarier verksamheten behöver kunna hantera.
Då börjar ni under Informationssäkerhet. Där samlas stöd för ansvar, styrning och efterlevnad. Cybersäkerhetssidan beskriver Attivas arbete med antagonistiska hot, teknisk exponering, verifiering, detektion och incidentberedskap. Ett uppdrag kan beröra båda områdena.
Vi kan börja med en extern exponeringsanalys av en avtalad miljö. Ni får veta vilka tjänster och åtkomstvägar som är synliga och vilka fynd som behöver kontrolleras eller åtgärdas. Metod, mandat och driftpåverkan bestäms innan aktiva kontroller.
Vi hjälper er att avgränsa, beställa och tolka penetrationstest och angreppssimulering tillsammans med specialiserade partner. Vem som utför testet, vilka system som ingår och vilka metoder som tillåts framgår av uppdraget innan testningen börjar.
Zoe är fortfarande under produktutveckling och erbjuds inte som löpande övervakning i dag. Vi kan däremot hjälpa er att kravställa loggning, larm, ansvar och rutiner för uppföljning. En framtida övervakningstjänst behöver ett separat erbjudande och avtal.
Ja. Vi kan ta fram scenarier och leda övningar för ledning, IT, drift och leverantörer. Övningen prövar beslut, kontaktvägar, återställning och rutiner för rapportering. Vi dokumenterar lärdomar och förslag till förbättringar. Löpande incidentjour ingår inte.
Informationsklassning, styrning och kontinuitet som hjälper verksamheten att skydda sin information.
Utforska tjänstenAnalysera riskscenarier och verksamhetskonsekvenser och prioritera hur riskerna ska hanteras.
Utforska tjänstenGranska åtkomst, nätgränser och konfigurationer och genomför prioriterade säkerhetsförbättringar.
Utforska tjänstenKartlägg OT-system, styr åtkomst och planera säkerhetsåtgärder med drift och systemägare.
Utforska tjänstenBeskriv vad ni behöver skydda och var osäkerheten finns: hotbild, synliga anslutningar, skyddets styrka, larm eller incidentberedskap. Vi hjälper er att avgränsa ett första uppdrag.
Beskriv ert behov