Från krav till åtgärdsplan
En lista med ja- och nej-svar räcker sällan. För NIS2 och cybersäkerhetslagen behöver analysen omfatta styrning, teknik, drift, leverantörer och den fysiska miljön. Resultatet ska ge ledningen en prioriterad åtgärdsplan med ansvar, tid och verifieringskrav. Bedömningen behöver vila på dokument, intervjuer och stickprov som visar att beslutade åtgärder verkligen används och följs upp.
NIS2 och CSL är två nivåer i samma kravbild
NIS2 är EU-direktivet om en hög gemensam cybersäkerhetsnivå inom unionen. Direktivet genomförs i svensk rätt genom bland annat cybersäkerhetslagen (2025:1506), ofta förkortad CSL, och cybersäkerhetsförordningen (2025:1507). Lagen gäller sedan den 15 januari 2026.
Cybersäkerhetslagen anger skyldigheter för verksamhetsutövare som omfattas. Med de undantag som följer av lagen ska de bland annat anmäla verksamheten, vidta lämpliga och proportionella säkerhetsåtgärder samt rapportera betydande incidenter. Personer i ledningen ska också genomgå utbildning om säkerhetsåtgärder.
Lagen kräver ett allriskperspektiv. Säkerhetsåtgärderna ska minst omfatta områden som riskanalys, incidenthantering, kontinuitet, leveranskedja, systemsäkerhet, uppföljning, utbildning, kryptografi och åtkomstkontroll.
MCFFS 2026:11 om säkerhetsåtgärder och ledningens utbildning träder i kraft den 1 oktober 2026. Vid denna artikels källkontroll den 24 september hade föreskrifterna alltså ännu inte börjat gälla. Lagens redan gällande skyldigheter ska ändå hanteras. Använd de beslutade föreskrifterna som förberedande underlag där de är tillämpliga. NCSC vid FRA ansvarar sedan den 1 juli 2026 för föreskrifterna.
För verksamhetsutövare som uteslutande bedriver sektorsverksamhet inom digital infrastruktur, digitala leverantörer, förvaltning av IKT-tjänster mellan företag, post- och budtjänster eller rymden gäller endast utbildningskravet i 2 kap. 1 § i MCFFS 2026:11. Säkerhetskraven måste då hämtas från rätt regelverk, inklusive tillämpliga EU-regler och PTS-föreskrifter. Se NCSC:s vägledning.
Fastställ först om och hur verksamheten omfattas
En gap-analys ska inte börja med hundratals kontrollfrågor. Börja med tillämpligheten. Dokumentera vilken juridisk person, sektor, typ av verksamhet och etablering som bedöms. Kontrollera också storlekskriterier, särskilda inkluderingsgrunder och möjliga undantag. Offentliga verksamhetsutövare har också särskilda inkluderingsregler. Utgå därför inte från en generell gräns om antal anställda. Pröva även undantagen i 1 kap. 10–14 §§, exempelvis för DORA och viss säkerhetskänslig verksamhet.
Fastighetsägande medför inte automatiskt att organisationen omfattas. En fastighetsägare kan däremot bedriva en utpekad sektorsverksamhet, leverera en tjänst som träffas av lagen eller ingå i en koncern där avgränsningen kräver närmare analys. Tekniska fastighetssystem kan också vara viktiga för en verksamhet som omfattas, även när själva fastighetsägandet inte är grunden.
Fyra frågor att fastställa
Vilken sektorsverksamhet omfattas och vilken juridisk person bedriver den?
Är verksamhetsutövaren väsentlig eller viktig enligt gällande kriterier?
Vilka nätverks- och informationssystem används av den verksamhetsutövare som omfattas, inklusive interna stödsystem och gemensamma beroenden?
Vilka leverantörer, lokaler och tekniska försörjningssystem påverkar dessa system?
Om svaret är osäkert bör ni dokumentera bedömningen och ta juridiskt stöd. En säkerhetskonsult kan strukturera fakta och kravbild, men den rättsliga slutsatsen behöver vila på rätt kompetens och aktuella källor.
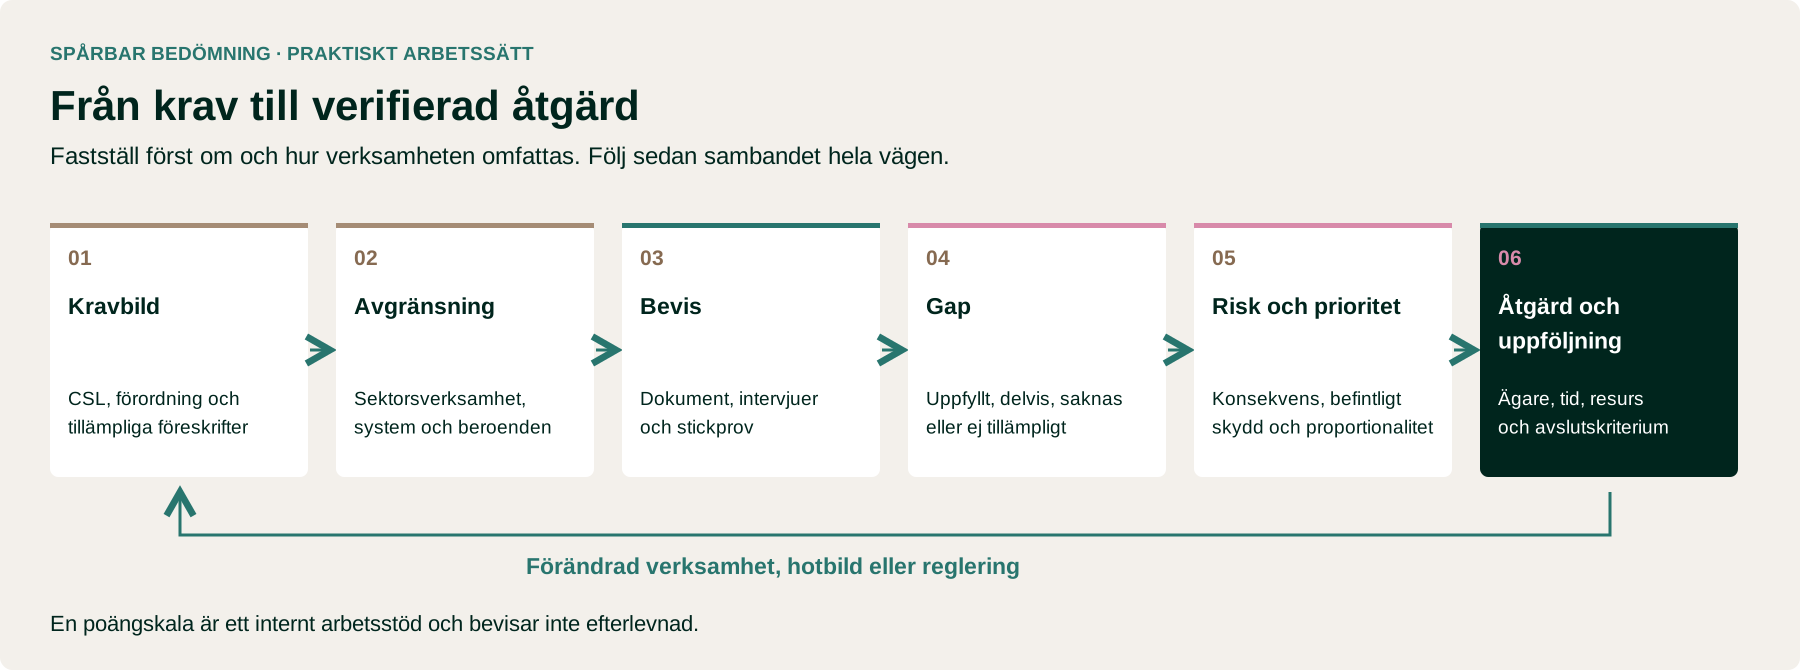
Från krav till verifierad åtgärd
 Förstora bild ↗
1. Bygg en spårbar kravkatalog
Samla kraven från cybersäkerhetslagen, cybersäkerhetsförordningen och tillämpliga föreskrifter. Lägg till sektorsspecifika regler och direkt tillämpliga EU-rättsakter när de berör verksamheten.
Varje kontrollpunkt ska ha en tydlig källhänvisning. Skilj bindande krav från allmänna råd, standardstöd och egna rekommendationer. ISO/IEC 27001 eller andra ramverk kan ge struktur, men de ersätter inte en bedömning mot lagens faktiska krav.
2. Avgränsa system, information och beroenden
Kartlägg den digitala miljö som verksamhetsutövaren använder för sin verksamhet och sina tjänster. Gör inte automatiskt analysen till enbart en granskning av sektorskritiska produktionssystem. Ta med IT, relevanta OT-system, molntjänster, fjärråtkomst och externa driftleverantörer. Dokumentera även fysiska beroenden som el, kyla, kommunikation och skyddade teknikrum.
En för snäv avgränsning missar ofta gemensamma identitetsplattformar, centrala nät eller leverantörsanslutningar. Dela vid behov upp genomförandet i etapper, men skilj etappens praktiska omfattning från den rättsliga skyldighetens räckvidd. Utgå från verksamhetens tjänster och följ beroendena till de system som krävs för att leverera dem.
3. Samla bevis för nuläget
Intervjuer ger en första bild. Bedömningen behöver sedan stöd i verifierande underlag. Granska styrdokument, riskanalyser, tillgångsregister, avtal, incidentrutiner, kontinuitetsplaner och utbildningsbevis. Välj dessutom tekniska stickprov efter risk.
Ett dokumenterat arbetssätt kan vara otillräckligt om ingen använder det. En teknisk kontroll kan finnas men sakna ägare, underhåll eller uppföljning. Bedöm därför varje åtgärd utifrån fyra perspektiv: den är beslutad, införd, fungerar och följs upp.
4. Bedöm gap och verksamhetsrisk separat
Ett gap beskriver avståndet till ett krav. Risken beskriver vad bristen kan orsaka i er verksamhet. Två liknande gap kan därför få olika prioritet.
Ni kan använda statusen uppfyllt, delvis uppfyllt, inte uppfyllt eller inte tillämpligt. En mognadsskala kan hjälpa ledningen att se utvecklingen över tid. Poängen är dock ett arbetsstöd. Den visar inte i sig att organisationen följer lagen.
Knyt varje väsentligt gap till berörda tjänster, hot, sårbarheter och möjliga konsekvenser. Dokumentera även befintliga skydd och varför den föreslagna åtgärden är proportionell.
5. Besluta en åtgärdsplan som går att följa upp
Varje åtgärd behöver en ansvarig ägare, prioritet, tidsram, resursbehov och ett tydligt bevis på färdigställande. Formuleringen ”förbättra incidenthanteringen” går inte att stänga. Ett bättre avslutskriterium anger vilka rutiner som ska beslutas, vilka roller som ska övas och hur utfallet ska dokumenteras.
Ledningen bör godkänna riskacceptanser och större prioriteringar. Uppföljningen ska visa om åtgärden minskat risken och om kontrollen fungerar i praktiken. Ett internt beslut om riskacceptans ersätter inte ett bindande krav eller ett myndighetsbeslut om undantag.
Dokument räcker inte som bevis
En hållbar gap-analys jämför flera källor. Policyn kan ange multifaktorautentisering samtidigt som äldre fjärranslutningar saknar stödet. Ett leverantörsavtal kan ställa säkerhetskrav utan att någon följer upp dem. En återställningsplan kan finnas utan ett genomfört återläsningstest.
Styrning
beslut, protokoll, roller, mål, riskacceptanser och uppföljning.
Arbetssätt
intervjuer, ärenden, övningsresultat och genomförda kontroller.
Teknik och drift
konfigurationer, loggar, stickprov, återställningstester och dokumenterade avvikelser.
Leveranskedja
riskbedömningar, säkerhetskrav i avtal, revisionsrätt, incidentvägar och faktisk leverantörsuppföljning.
Fysisk miljö
tillträdesstyrning, skydd av IT- och OT-utrymmen samt beroenden till el, kyla och kommunikation.
Analysen bör ange vilket underlag som styrker varje bedömning. Saknas bevis ska detta framgå som en brist eller verifieringspunkt.
Resultatet ska fungera för både ledning och utförare
Ledningen behöver en kort bild av största riskerna, beslut som krävs och uppskattat resursbehov. Utförarna behöver spårbarhet till krav, observationer och konkreta avslutskriterier.
En dokumenterad tillämplighets- och avgränsningsbedömning.
En kravmatris med status, bevis och identifierade gap.
Riskbedömda observationer med tydlig motivering.
En prioriterad åtgärdsplan med ägare och tid.
En plan för uppföljning, omprövning och ledningsrapportering.
Ett genomsnitt kan dölja kritiska brister
Undvik att summera alla kontrollpunkter till ett enda procenttal. Ett högt genomsnitt kan dölja en allvarlig brist i incidentrapportering, återställning eller leverantörsåtkomst. Visa i stället kritiska gap separat och förklara konsekvensen.
Vanliga misstag
Det vanligaste felet är att använda en generell NIS2-checklista utan att först pröva svensk tillämplighet. Då blandas direktivets struktur, svensk lag, föreskrifter och frivilliga standarder.
Andra vanliga brister är otydlig systemavgränsning, bedömningar utan bevis och åtgärder utan ägare. Gap-analysen tappar också värde när den görs helt inom IT. Verksamhet, ledning, inköp, juridik, kontinuitetsansvariga och teknisk drift behöver bidra där deras ansvar berörs.
Börja med ett avgränsningsbeslut
Ta först fram ett kort beslutsunderlag om tillämplighet, sektorsverksamhet och systemgräns. Bygg sedan kravkatalogen och planera vilka bevis som ska granskas. Det minskar dubbelarbete och gör resultatet lättare att försvara vid intern uppföljning eller tillsyn.
Gap-analysen är en startpunkt för ett löpande säkerhetsarbete. Uppdatera den när verksamheten, leverantörerna, hotbilden eller regelverket förändras. Följ upp de viktigaste åtgärderna tills ni kan visa att de fungerar.
Vanliga frågor om gap-analys för NIS2 och CSL
Är en NIS2-gap-analys obligatorisk?
Lagen använder inte gap-analys som namngiven metod. Verksamhetsutövaren behöver ändå kunna bedöma risker, välja proportionella säkerhetsåtgärder och visa hur kraven uppfylls. En spårbar gap-analys är ett praktiskt sätt att skapa det underlaget.
Bevisar en godkänd gap-analys att vi följer lagen?
Nej. Analysen visar ett bedömt nuläge vid en viss tidpunkt. Efterlevnad beror också på att åtgärderna fungerar, används och följs upp. Tillsynsmyndigheten gör sin egen bedömning.
Kan vi använda ISO/IEC 27001 som kravlista?
Standarden ger en användbar struktur för ett ledningssystem för informationssäkerhet. Mappa den mot de krav som faktiskt gäller. En certifiering eller en kontrollmappning ersätter inte prövningen mot cybersäkerhetslagen och tillämpliga föreskrifter.
Hur lång tid tar en gap-analys?
Tiden beror på avgränsningen, antalet verksamheter och system, dokumentationens kvalitet samt hur många stickprov som krävs. Fastställ omfattning och beviskrav före tidsuppskattningen.
Hur ofta bör analysen uppdateras?
Uppdatera den vid större förändringar och följ upp åtgärdsplanen regelbundet. Exempel är nya tjänster, förvärv, leverantörsbyten, väsentliga incidenter och ändrade föreskrifter. Anpassa intervallet efter risk och verksamhetens förändringstakt. Där MCFFS 2026:11 är tillämplig kräver 3 kap. 19 §, från ikraftträdandet, uppföljning och utvärdering av säkerhetsåtgärder för sektorskritiska system vid behov och minst årligen. Det är inte ett generellt krav på en årlig fullständig gap-analys.
Källor och vidare läsning
- Cybersäkerhetslag (2025:1506)
1 kap. om tillämpning och undantag; 2 kap. om skyldigheter.
- Cybersäkerhetsförordning (2025:1507)
Konsoliderad lydelse med ändringar till och med SFS 2026:623.
- MCFFS 2026:11 – föreskrifter och allmänna råd
Träder i kraft 1 oktober 2026. Se särskilt 1 kap. 1 § och 3 kap. 19 §.
- NCSC – säkerhetsåtgärder enligt cybersäkerhetslagen
Vägledning om föreskrifternas räckvidd och sektorsskillnader.